
Servizio offerto da NetBird.
Vuoi accesso remoto al server di casa senza aprire porte, e nel 2026 quasi tutte le guide ti portano nella stessa trappola: aprire le porte sul router è la soluzione sbagliata al problema giusto. Non per motivi di sicurezza astratti. Per motivi pratici: il tuo operatore usa CGNAT, il firewall aziendale blocca tutto tranne la 443, l'ISP cambia IP ogni 24 ore. NetBird risolve questo problema — piano free generoso, setup in dieci minuti, DNS privato, access control, architettura WireGuard P2P. Il tool funziona. Ci sono però alcuni angoli bui che nessuna guida di installazione ti mostra: DNS che smette di risolvere dopo un cambio rete, app Android che scarica la batteria, cloud dependency con storico di outage, licenza passata da BSD a AGPLv3. Nelle righe qui sotto trovi sia i problemi che il setup.
Accedere al server di casa da remoto: perché aprire le porte non funziona
Accedere a un server di casa da remoto sembrava un problema risolto negli anni '90: bastava aprire la porta 22, usare un client SSH, finito. Nel 2026, questa soluzione funziona solo se hai un IP pubblico statico e un router che ti lascia fare port forwarding — una condizione sempre meno comune. La causa principale è il CGNAT (Carrier-Grade NAT): molti operatori residenziali e quasi tutti i piani mobile assegnano IP privati condivisi tra decine di clienti. Il tuo router vede un IP interno che non puoi raggiungere dall'esterno nemmeno aprendo tutte le porte del mondo. Port forwarding: inutile. DDNS: inutile.
Le alternative tradizionali hanno tutte un compromesso: un server jump pubblico da mantenere, Cloudflare Tunnel che non supporta UDP e vieta traffico non-web sui public hostname, una VPN completa da configurare con chiavi, routing, firewall. Il problema non è trovare una soluzione — è trovarne una che non sia più complicata del problema originale. Se hai già un homelab strutturato, nel post sul networking homelab con VPN trovi il quadro completo.
Come funziona NetBird: la magia dietro il curl
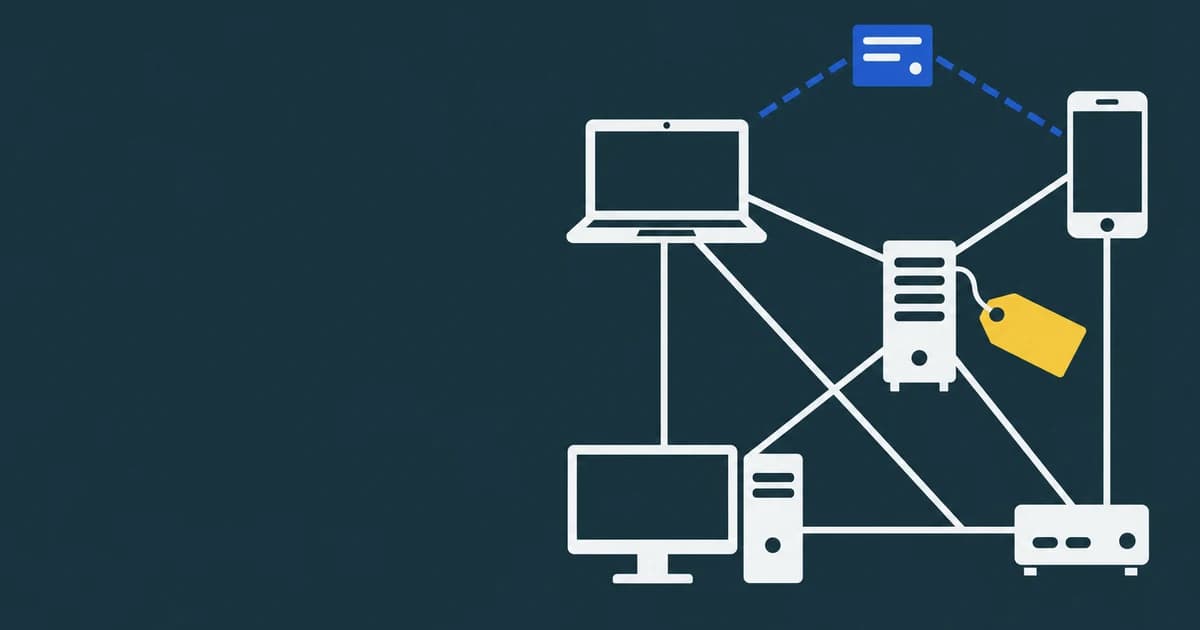
NetBird è una VPN mesh peer-to-peer costruita su WireGuard. Non è una VPN tradizionale dove tutto il traffico passa per un server centrale — è una rete dove ogni device parla direttamente con gli altri, attraverso NAT, senza aprire porte. L'architettura ha quattro componenti: il Management Server (coordina la rete, distribuisce chiavi WireGuard, assegna IP nello spazio CGNAT


